| 3、点击“默认级别”按钮,确认IE设置安全级为“中级”及以上 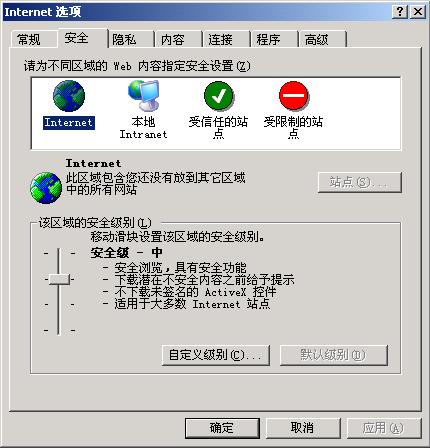
4、最后点击“确定”完成设置
另外,MHTML文件重定向并执行漏洞在Outlook Express中更容易被利用,可以在不打开邮件的情况下自动下载并执行网络上的恶意程序。
建议对Outlook Express做如下设置:
1、选取“工具”菜单中的“选项”
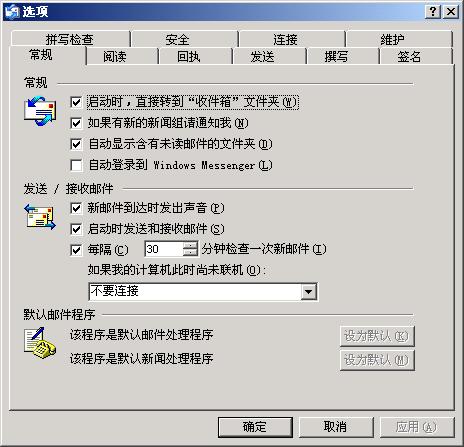
2、点击“安全标签”,将“选择要使用的 Internet Explorer 安全区域”设置为“受限站点区域(较安全)”
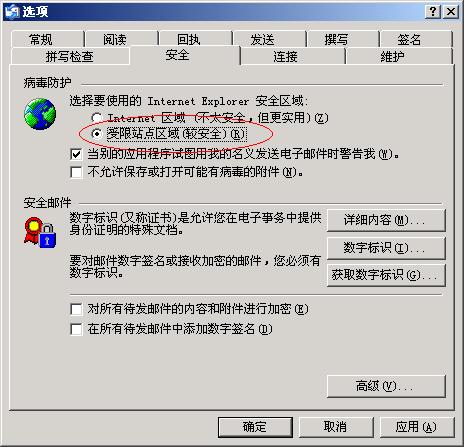
3、最后点击“确定”完成设置。
以上方法只是临时解决这些漏洞的危害,最根本的方法还是要微软官方公布最新的漏洞补丁。金山毒霸安全资讯网将全力关注,为您提供最新的信息和解决方法。
|


