12月2日微软应用系统平台又出现四个重大漏洞,其中Internet Explorer 浏览器的“MHTML文件重定向并执行漏洞”、“非法ContentTyep缓冲目录位置泄露漏洞”、“Window.MoveBy/Method缓冲鼠标点击劫持漏洞”三个漏洞最具普遍性,大部份微软操作系统用户都在使用Internet
Explore浏览器,然而微软官方暂未对这些新漏洞公布最新的补丁。如果有病毒作者利用这些漏洞,就会出现新的病毒,可能造成与“冲击波”病毒相同的危害。
为了减小危害,建议的应对措施是关闭Internet Explorer浏览器中的ACTIVE脚本。以下是关闭的方法:
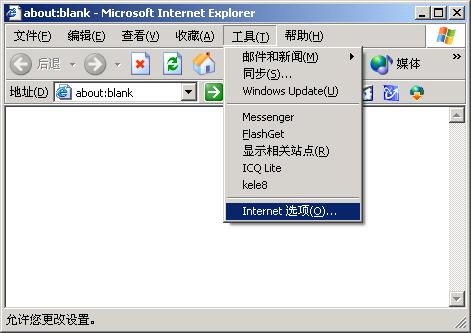
1、点击Internet Explorer浏览器“工具”菜单的“选项”
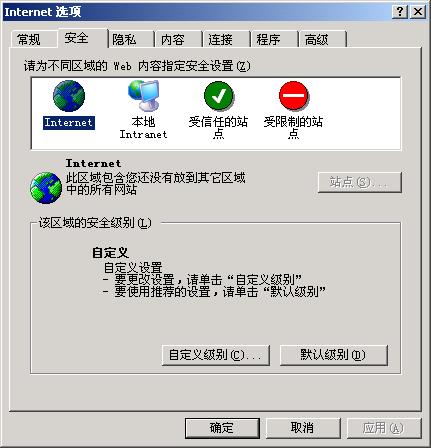
2、选取“安全”标签
|


