b.用法略谈
与其它工具不同,这个工具只有GUI界面的版本而没有命令行版本.如果你已经安装了Support
Tools,可以这样打开:"开始->程序->Support Tools->Tools->Dependency
Walker ".这也是一个英文界面的工具,并有英文帮助文件供参考.下面简单介绍一下使用方法:
1.首先用鼠标点击”File|Open”.
2.打开一个要解析的EXE、DLL、OCX或SYS文件,找好之后,鼠标双击文件名.
3.双击后,原来空空如也的窗口立刻"热闹"起来,显示出对选定模块的解析结果.下面的图形(图1)是我在自己现在使用的这台机器上,对一个抓图软件SnagIt5主程序SnagIt32.exe的解析结果.图中矩形或椭圆形的彩色框是我自己加上去的,意在便于后面的讲解中作为标识.
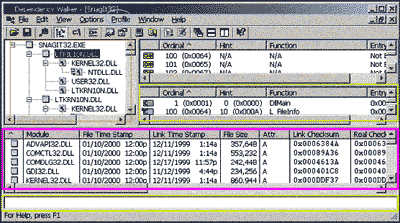
一共分成五个窗口,以五种颜色的矩形线框来标识,
1.红色线框的窗口,里面的内容以类似目录树的表示方法,显示的是模块之间的从属关系,点击节点上的"+"或"-"号,可以将分支展开或折叠.这实际上也显示了模块的调用关系,例如大名鼎鼎的KERNEL32.DLL就不止在一处出现,也就是说,这个模块被多次或多处调用.
2.蓝色线框的窗口.显示的是选定模块(即红色线框中的蓝色光标选定的模块)的信息:这些信息有:序号,线索号,函数及登录指针.
3.绿色线框中显示的是以C++语言为基准解析的模块信息:项目与上面相同但表示方法不同,最明显的是函数部分,列出了假定原程序是以C++环境开发时模块使用的C++函数名称,这对于编程人员进行模块分析很有用处.其余的与上面相似.
|


