最新的网络蠕虫I-Worm/Novarg(挪威客)除了能发送蠕虫程序自身,在邮件系统中传播外,还能在受感染的机器上开启特定端口,以使得远程的黑客能控制被感染的机器,从而可能下载、执行被感染机器上的任意文件。
网络防火墙含有端口规则过滤功能,用户可以自己定义新的规则来防范该蠕虫的“黑客”部分的攻击(蠕虫部分可以采用最新的杀毒软件来查杀)。以下以江民黒客防火墙为例讲述如何通过设置防火墙规则来防范I-Worm/Novarg病毒
定义规则如下:由于I-Worm/Novarg(挪威客)网络蠕虫程序被运行后,是在被感染机器打开TCP的端口:3127到3198,并从这些端口接受外部黑客程序指令进行操作的。
用户知道了这些就可以自己设置相应的规则来防范I-Worm/Novarg(挪威客)蠕虫打开的TCP端口了。方法是:
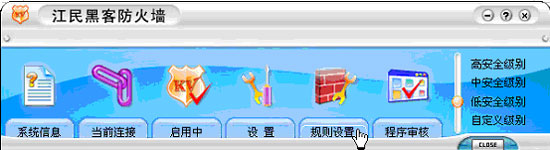
(1) 启动江民黑客防火墙
(2) 打开规则设置对话框:
(3) 添加 ->
|


