四、实例分析
下面我们以实例来作试验:新建一个检测项目,填入IP地址或者是域名,单击工具栏的第一图标“Start
scanning”,等上一会,就可以在软件的左边窗口看到检测的结果。
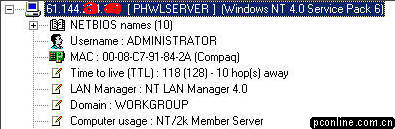
在图中,可以看到被检测电脑的主机名称为“PHWLSERVER”,运行的是“Windows NT 4.0”,并且安装了“Service Pack
6”最新的补丁包。“NETBIOS names (10)”下面可以进一步看到电脑扮演的角色,比如作为WEB服务器,作为FTP文件服务器等等。
“Username:ADMINISTRATOR”告诉你现在已经登录上系统的用户名称,“MAC”指明了网卡的物理地址和生产厂商。“TTL”是从你的电脑到检测地址所花费的时间,这个不用管它。接下来还可以看到使用的是微软的“NT
LAN Manager 4.0”网络组织系统,电脑所在的域是“WORKGROUP”,是当作“Member Server”成员服务器使用。
这部分提供的信息对有企图的人来说,也是很有用的。第一,获得了一个用户账号名称,而这个账号可能被用于暴力破解;第二,系统的角色,网卡地址等其他一些信息也可能被人利用。系统之所以会向远程访问者提供这些信息,主要是因为系统运行了名为“TCP/IP
NetBIOS Helper Service”的服务,也就是NetBIOS over
TCP/IP的使用(这个几句话解释不清,大家有兴趣可以查看一些书籍)。所以如果你要堵住这个漏洞的话,你只要到控制面板的“服务”中停止“TCP/IP
NetBIOS Helper Service”服务,并把启动类型改为“手动”就可以了。
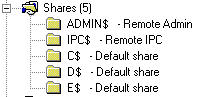
再往下看就是要大家高度注意的地方——共享。图中显示的系统中的所有共享。目录带“$”表示这些共享是NT系统默认提供给具有管理员权限的用户使用的共享,普通用户无权访问。这一类共享在系统安装完成后,如果你不更改注册表,就一直存在,哪怕你当时取消了共享,系统重新启动又会恢复。很多人特别是使用windows
2000的个人用户,安装系统时,对默认的Administrator管理员账号不设置密码。这样就带来一个严重的问题:双击共享,弹出输入用户和密码的窗口,只要填入Administrator用户,就可以连接到该系统的所有硬盘分区!这样你的资料还有安全性可言吗?对于简单的用户口令,你可以尝试使用图中的“Dictionary
attack”,然后选择一个字典进行破解。
|


