单击[确定]按钮使设置完成,在规则菜单里选中设置好的规则,这样才能使设置在天网启动时自动生效。退出,再运行天网,新规则将起作用。完成以后任何人从任何地址都不能从你的80端口进行攻击。当你十分相信的网站要用你的80端口时,拦截日志将有“此网站的IP地址为202.103.**.**”的报告,这时候你只要修改规则,在对方IP地址项上选择“指定地址”,并把相应地址填上,在“当满足上面条件时”选择“通行”,并且一定要把此规则提到80端口拦截规则前,点磁盘图像保存。要是在TCP规则最后加一条TCP规则:本地端口设为从
0到 65535;对方端口也设为从 0 到
65535;“当满足上面条件时”选择“拦截”,这样你机器的TCP端口对所有人关闭、隐形,别人不能对你进行攻击,哪怕你已经中了木马程序,当然网站对你机器进行正常的网络检测也会被拦截。
UDP规则同样设置,但一定要加上两条“通行”规则,并紧靠UDP数据包监测之后。 第一条是允许向你提供ISP服务网站的DNS域名解释UDP数据包端口,一般网站端口(53号端口);
第二条是允是ISP服务网站向你下传内容的UDP数据包端口,一般网站端口(53号端口)(如图2)。你可以先不加这两条“通行”规则,联网后,任点一个网站,拦截日志会自动把ISP的这两个IP地址,端口给记录下来,(UDP数据包
对方端口**,对方地址***.***.**.**)。这时候再利用空规则,将其直接变为“通行”规则,依上操作,加上指定地址。在UDP规则最后设定本机端口为“65535”,对方端口为“0到65535”的拦截规则。要用OICQ等即时通讯软件也可以这样设置。这样我们的机器在网络上就安全多了,拦截日志内容少多了,以前拦截日志多时,在20分钟内有60多个记录。
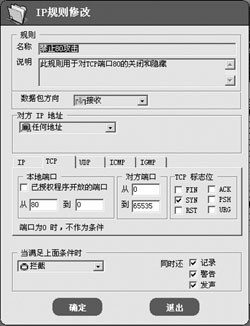
图2 设置UDP规则
你可以试一试以上设置,然后通过日志文件看到这样设置的好处。
|


