现在最让网迷头痛的除了木马、病毒之外,恐怕就是那种修改注册表的恶意代码了,它们不仅随意篡改用户IE浏览器的各种属性,如标题栏、起始页等等,甚至有时还会在注册表中加入一些特殊的键值来达到禁用注册表编辑或限制程序运行的目的。面对如此猖獗的恶意代码,我们岂能坐以待毙,下面笔者谈谈自己的一些经验和体会。
一、诊 查知被篡改的键值
常用的方法是已知恶意代码修改的键值,并将其改回。但显然这不是万全之计,如果代码所修改的是一些我们不熟悉的键值,那我们岂不是要大动干戈地还原注册表,所以必须学会一种以不变应万变的查知法。
可以对注册表被修改键值进行监控的软件有很多,比如RegShot、RegSnap等等,笔者就以RegSnap为例,简单地介绍一下其使用方法:
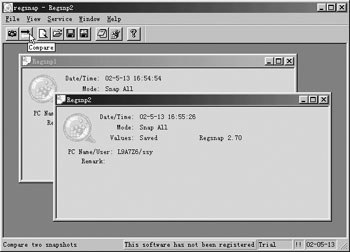
首先要记录原始注册表的信息,双击运行RegSnap,在“Startup wizard”对话框中点击[New snap],然后在弹出的“Save
snapshot”窗口中点击[OK]对注册表进行第一次扫描,扫描结束后会产生一个快照文件,我们将其保存为“Regsmp1.rgs”。当注册表被恶意代码篡改后,再次运行RegSnap进行第二次扫描,并打开原先保存的“Regsmp1.rgs”,单击工具栏的[Compare]按钮进行比较,程序会自动分析两个快照文件,并将对比结果整理出来(默认为网页格式),这样我们就可以非常容易地找到恶意代码在注册表中修改或新建的键值。
|


