说实话,这是一个普通的小型局域网结构,并没有什么过人之处,但非常实用。在这个网络系统中,Hub、网线和网卡主要是为网络连接用的。而我们每个人的电脑(官方名字叫客户机)和服务器是网络中实在的个体,只是充当的角色不一样,服务器是为网络内的客户机服务的,它要承担起对客户机的管理;Internet的接入等多项任务,也是整个网络在Internet上的代言人。而客户机自然是用户了,它享受由服务器提供的各项服务,并受服务器对它的制约。
标准的小型局域网结构中的Hub一角色,可以被数据交换机所取代,如果在局域网内客户机数量比较多的情况下,使用交换机的性能会远高于Hub,至于Hub和交换机具体的理论知识这里就不再详细说明,只要知道这样一种算法——100M、16口
Hub,满负荷时每口都使用带宽是100M/16;如果是100M、16口交换机,每口都使用带宽还是100M。
网络的初步结构建立起来了,是大家集思广义发表对网络安全的看法的时候了,经过“提出”→“修正” →“补充”的环节,提出了我们的安全新主张:
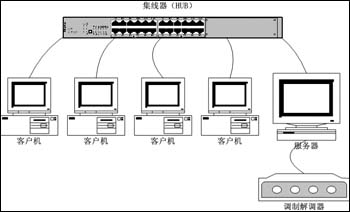
标准的小型局域网结构
1、Hub、网线以及网卡可以说是没有系统的网络设备,它们是不会受到黑客攻击或者感染病毒的。
2、客户机是网络中的用户,因为是代理形式,所以黑客是不能直接攻击到它们的,但并不表示万事OK。病毒是最大的问题,一台客户机染毒后(病毒进入的途径可能是从外界读入数据、或者是通过Internet上感染),会像瘟疫一样迅速蔓延到网络中的其他电脑上,同时客户机还会泄漏网络系统的某些数据,如网络接入的IP地址等等。
3、服务器好比网络系统在Internet上的代言人,如果它出问题,那就是整个网络的问题了,消失在“茫茫网海”中也是必然的了。一方面服务器“裸露”在互联网上,黑客可以通过各种形式对服务器进行攻击;另一方面服务器感染病毒后,通过它接入Internet的客户机也会迅速被感染,所谓“城门失火;殃及池鱼”是绝对有道理的。
4、最后是网络接入设备,也就是调制解调器也同样存在安全隐患问题,很多“黑软”,就是向Modem发送错误信息使Modem吊线,我们不能对Modem本身进行安全防护,但可以在连接Modem的服务器上对它进行软防护。
好了!觉得我们构建方案如何?这些问题还正待解决呢!继续看看后面的内容吧。
|


