防火墙无疑是目前网络安全领域认可程度最高、应用范围最广的网络安全技术,根据CCID提供的数据,今年防火墙占整个信息安全产品市场的38.7%,略高于防病毒产品,位居第一。在这一年中,防火墙技术本身有了怎样的发展,又有什么新的思路和亮点呢?
由于防火墙技术已经发展了很长时间,技术已经比较成熟,几年来,其基本的框架和设计思路没有太多的变化,所调整的不过是对一些新应用的支持而已,在防火墙的基础功能上有了一些功能项的扩充。这样就对我们选用防火墙时提出一个问题——各家的防火墙好像都差不多,该有的功能都有,而且,即使某家新出了一种模块,很快别家也都有了,那么作为用户来说,究竟该如何选择适合自己的防火墙产品呢?
两种观点左右防火墙发展
对于防火墙的发展,业界现在有两种不同的观点,一种认为,防火墙处于网络安全体系中最关键的部位,这个部位控制力度的优劣直接影响到整个网络的安全级别,所以防火墙就应该具有强大的功能,应该囊括访问控制、入侵检测、VPN、防病毒、内容过滤、负载均衡、审计等各种功能,使各种安全威胁在网络边界就得到控制和消除,避免威胁渗透入网络内部的可能性,最大程度地保证系统整体的安全性。
两种联动方式的比较
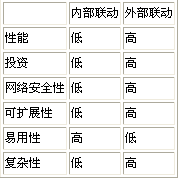
另一种观点则认为,网络安全的目的是服务于网络应用,虽然安全性和应用性是相互矛盾的,但安全方案应该尽量使安全策略对系统应用的影响降低的最小。正是由于防火墙的位置特殊,我们更应该重点考虑防火墙的部署对于网络应用的影响。防火墙从其最初的设计思想以及其在信息安全方面的主要作用,就是为不同网段之间提供逻辑隔离手段,将不同级别的信任区域有效隔离,将网络的安全策略的制定和信息的流动进行集中管理和控制,为网络提供边界一级保护,是安全体系中的大门,也是网络防御中最主要的力量。从这个初衷出发,我们就应该在保证防火墙在访问控制中的作用的同时,提高它对数据流的处理能力。尤其随着网络技术的发展,百兆网、千兆网、甚至万兆网都开始普及,如果防火墙自身的性能跟不上网络应用的步伐,防火墙就会成为网络系统中的瓶颈,必将被用户所抛弃。
在这样的设计思路下,防火墙应专注于自身性能的提升和运行的稳定性、可靠性的保证,也就是对吞吐量(Throughput)(RFC 2544)、丢包率(Frame
Loss Rate)(RFC 2544)、背靠背(Back-to-back)(RFC 2544)、延迟(Latency)(RFC
2544)、最大并发连接数(Concurrent Sessions)(RFC
2647)、最大策略数、最大Session数、DES和3DES下的性能表现加大研究力度,提高这些参数在防火墙系统中的表现能力。而防火墙的功能,应该力求简单可靠,可以确保其访问控制能力正常有效地运转。因此,对于那些对设备资源占用较大的其他功能,比如入侵检测、VPN、防病毒、内容过滤、负载均衡、审计等都应该从防火墙中剥离出去,这些防护手段可以通过与防火墙建立共同接口,以一种联动的方式建立立体的、层次化的防护体系。
|


