| 另外对于协议和端口的限制,也可采用以下方法:[网上邻居]→[属性]→[本地连接]
→[属性]→[Internet
协议(TCP/IP)]→[属性]→[高级]→[选项]→[TCP/IP筛选]→[属性],勾选“启用TCP/IP筛选”,只允许需要的TCP
,UDP端口和协议即可。不过对于Windows
2000的端口过滤来说,有一个不好的特性:只能规定打开哪些端口,不能规定关闭哪些端口,这样对于需要开大量端口的用户就比较痛苦,而且由于端口过滤有时会阻塞合法的连接,占用的资源太多,对主机性能有些影响,所以一般只在网络边界的网关上进行端口过滤,在一般的Windows主机上可以不做。
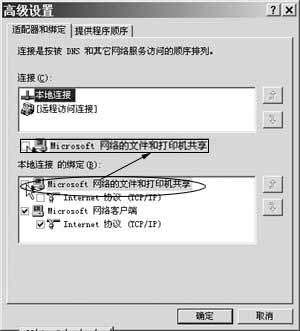
图3 关闭打印共享端口
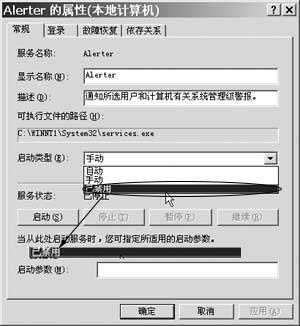
图4 禁用服务
不必要的服务
服务开的多可以给管理带来方便,但开的太多却不是个好事,特别是对于那些我这个管理员都不知道是干什么的服务,最好关掉,免得给系统带来灾难。所以在不需要远程管理计算机时,我都会将有关远程网络登录的服务关掉。
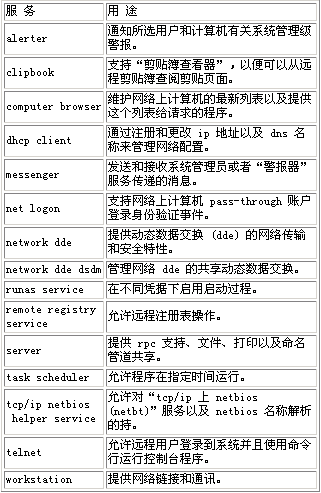
进入控制面板的“管理工具”,运行“服务”,进入服务界面,双击右侧列表中需要禁用的服务,在打开的服务属性的常规标签页“启动类型”一栏,点击小三角形按钮选择“已禁用”(如图4),再点击[启动]按钮,最后确定即可。除非特别需要,否则一般情况下需要禁用以下一些服务:
把这些服务停止之后,不仅能保证Windows 2000的安全性,还可以提高其运行速度呢,可谓一举两得。
通过以上的操作,我们就可以堵住黑客入侵时的必经之路,从而保障主机的安全性,在进行Windows
2000的设置时,我们只要记住一个原则,那就是:最小的权限+最少的服务=最大的安全。
|


