对文件和文件夹访问的审核
对文件和文件夹访问的审核,首先要求审核的文件或文件夹必须位于NTFS分区之上,其次必须如上所述打开对象访问事件审核策略。符合以上条件,就可以对特定的文件或文件夹进行审核,并且对哪些用户或组指定哪些类型的访问进行审核。
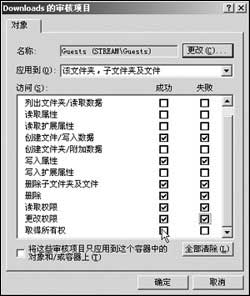
图2 审核项目的确定
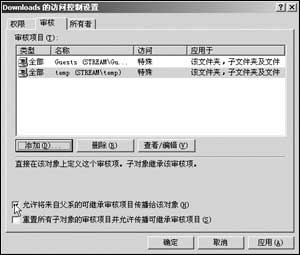
图3 决定是否要继承审核
在所选择的文件或文件夹的属性窗口的“安全”页面上,点击[高级]按钮;在“审核”页面上,点击[添加]按钮,选择想对该文件或文件夹访问进行审核的用户,单击[确定];在“审核项目”对话框中,为想要审核的事件选择“成功”或是“失败”复选框(如图2),选择完成后确定。返回到“访问控制设置”对话框,默认情况下,对父文件夹所做的审核更改将应用于其所包含子文件夹和文件。如果不想将父文件夹所进行的审核更改应用到当前所选择的文件或文件夹,清空检查框“允许将来自父系的可继承审核项目传播给该对象”即可(如图3)。
审核结果的查看和维护
设置了审核策略和审核事件后,审核所产生的结果都被记录到安全日志中,使用事件查看器可以查看安全日志的内容或是在日志中查找指定事件的详细信息。
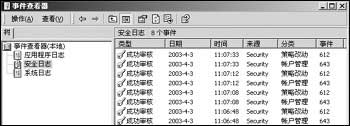
图4 事件查看
在“管理工具”中运行“事件查看器”,选择“安全日志”。在右侧显示日志列表,以及每一条目的摘要信息(如图4)。如果你在几个登录的失败审核后面又发现登录的成功审核,那你就要仔细查看这些日志信息了,如果是密码太简单被人猜出,就需要增加密码的长度和复杂性了。在这里可以查看各个事件的详细信息,还可以查找和筛选符合条件的事件。
|


