Windows 2000 的FTP 服务器作为IIS 5
的一部份,可以作为单独服务安装,管理十分灵活。利用服务器的其他的一些资源,管理员可以将他配置的更加安全。
在这里,我们将利用10种可行的方法来使windows 2000的ftp服务器更加安全。有 一些是相当简单的,而另外一些很有创造性。 此外,添加诸如VPNs
或SSH等服务,可以使密码在一个安全的通道中传输。
TIP # 1: 禁止匿名登陆
在windows 2000中,你最初安置的ftp服务默认是允许匿名登陆的。它是一种可以让没有用户帐户的人登陆你的ftp服务器的方法。
匿名登陆有可能很有效地为你的顾客服务,但有时候的允许匿名访问会导致您的站点被利用来传送非法文件和受著作权保护的材料。
取消匿名登陆,这样你的站点就只能由被预定义的用户帐号才能登陆。 配置被定义在FTP 主目录的ACLs [ 访问控制列表] 来进行访问控制,并使用NTFS
许可证。
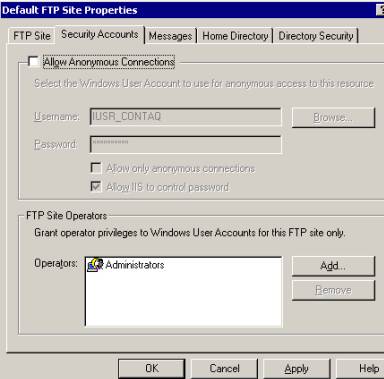
图1: 取消站点的匿名访问,在ftp站点的属性中的“安全帐户”中清除“允许匿名访问”
TIP # 2: 设置访问日志
通过访问日志,您可以准确的得到 哪些IP 地址和用户访问了您的站点的一个准确纪录。定期维护日志能使您估计您的站点访问量和找出所有的安全威胁和漏洞。
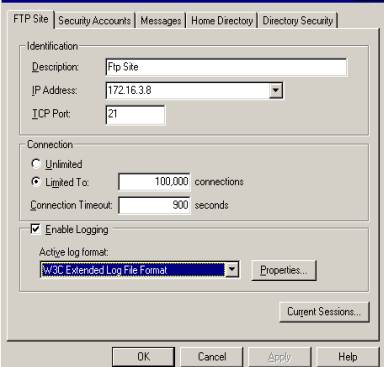
图2: 使用访问日志,点击ftp 站点栏的“允许使用日志”。根据你所选择的格式就可创建日志,便于日后分析访问量和进行访问控制。
|


