Step 2:创建IP安全策略
右击控制台中的“IP安全策略,在本地计算机”选项,执行[创建安全策略]命令,然后单击[下一步]按钮;命名这个IP安全策略为“禁止Ping主机”,描述语言为“拒绝任何其他计算机的Ping要求”,并单击[下一步];勾选“激活默认响应规则”后,单击[下一步];在“默认响应规则身份验证方法”对话框中点选“使用此字符串保护密钥交换”选项,并在下面的文字框中任意键入一段字符串(如“NO
Ping”),单击[下一步];最后勾选“编辑属性”,单击[完成]按钮结束创建。
Step 3:配置IP安全策略
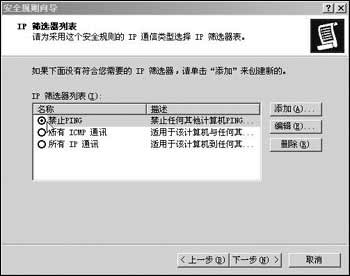
在打开的“禁止Ping属性”对话框中的“常规”标签下单击“添加→下一步”,点选“此规则不指定隧道”并单击[下一步];点选“所有网络连接”,保证所有的计算机都Ping不通该主机,单击[下一步];在“IP筛选器列表”框中点选“禁止Ping”,单击[下一步];在“筛选器操作”列表框中点选“阻止所有连接”,单击[下一步];取消“编辑属性”选项并单击[完成],结束配置(图2)。
Step4:指派IP安全策略
安全策略创建完毕后并不能马上生效,我们还需通过“指派”功能令其发挥作用。右击“本地安全设置”对话框右侧的“禁止Ping主机”策略,执行“指派”命令,即可启用该策略。
至此,这台主机已经具备了拒绝其他任何机器Ping自己IP地址的功能,不过在本地仍然能够Ping通自己。经过这样的设置之后,所有用户(包括管理员)都不能在其他机器上对此服务器进行Ping操作。限于技术水平,笔者暂时无法提供在IP安全策略下实现用户权限划分的方法,希望有相关经验的朋友补充指正。此方案在Windows
2000/XP系统下同样适用。
|


