| 3、导入其他标识的通讯簿
除了上面所说的危险,在公用环境下共用OE还存在另外的危险——邮件联系人地址暴露!虽然不如上面提到的邮件泄漏那么严重,但是自己的邮件联系人地址被别人得到也不好吧?万一他利用这份邮件联系人地址干坏事那影响可就大了!
请和我一起做这么个实验:在OE的主窗口中,点击“文件→导入→通讯簿”,会弹出文件对话框,从中找到C:\Windows\ApplicationData\Microsoft\Address
Book,会看到几个WAB文件,选中其中一个,选择“打开”,这个通讯簿文件中的内容就全在OE的窗口中显示出来。如果重复这一操作,把Address
Book文件夹中的所有后缀名为WAB的文件全导入,则本机的所有联系人的地址就全在掌握之中了。
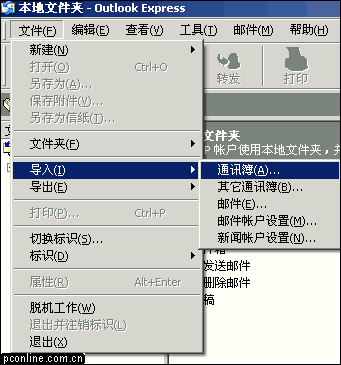
这样,OE为多用户所考虑的保护邮件和联系人地址的标识密码也就形同虚设。只要找到存储文件夹的位置,就可以用上述方法绕过标识密码这个貌似安全的防线,从而获取所有邮件和联系人地址。对多用户的威胁已经是不言而喻了,就是对单机用户也存在着很大的威胁——如果在上网的时候被黑客侵入(只要是使用微软的操作系统一定漏洞多多),入侵者只需找到存储邮件文件夹和Address
Book文件夹并把它们复制走,那么你的一切来往信件就都暴露了,包括写给MM或GG的信件!
二、小方法保大秘密
没有想到使用OE还有这么多的危险吧?那么我们该怎么办呢?从前面的阐述中不难看出,OE泄密的关键就在于存储邮件的文件夹被找到,导致攻击者可以随意窃取你的邮件和联系人地址。如果对存储邮件文件夹和Address
Book文件夹做一番处理,那么安全系数就会大大提高。下面是个可行的办法:
|


