| 日志功能是防火墙很重要的功能之一,但是很多人却并不重视,也从未仔细研究过日志的内容。日志记录看似枯燥的数据(如图),其实提供了大量宝贵的第一手资料,可以帮助我们更好地管理和维护网络。
笔者曾经在《中国电脑教育报》今年第40期《局域网发现病毒一法》中提到,可以利用天网防火墙发现局域网内感染“冲击波杀手”的机器。近日经实践发现,利用天网同样可以知道哪台计算机中了“尼姆达病毒”。下面就以两个典型的天网日志为例,加以分析,供大家参考。
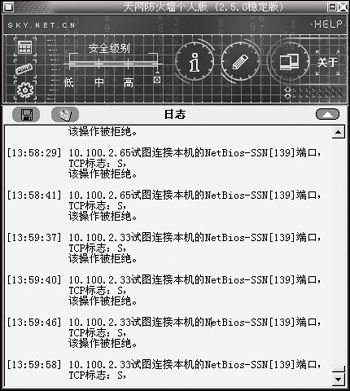
范例一
天网日志如下:
[11:58:08] 10.100.2.68试图连接本机的NetBios-SSN[139]端口,
TCP标志:S,
该操作被拒绝。 |


